Skip to content
arrow-alt-circle-up icon

Cyber Incident?

arrow-alt-circle-up icon

Call 00800 1744 0000

arrow-alt-circle-up icon

Managed Security & Privacy Office (MSPO)

Kontroll över säkerheten, även nu när världen förändras

Att helt och hållet organisera informationssäkerheten internt? Det är inte genomförbart för alla. Managed Security & Privacy Office (MSPO) är alternativet: fasta ansvariga som känner till er organisation, med stöd av ett team, en beprövad process och teknik i bakgrunden.

Stärka, inte lägga ut på entreprenad.

Förtroende från

WoonbronBuma StemraAlwelPels RijckenInterfoodStaedionVi är unga

Utmaningar

Er organisation förändras,
och hotbilden också. Har ni situationen under kontroll?

  • 01

    Vem har ansvaret för informationssäkerheten?

    Om revisorn, er kund eller ledningen begär det, finns det ingen som kan säga vem som fattar beslutet, vem som genomför det och vem som övervakar det.

  • 02

    Vem säkerställer kontinuiteten när prioriteringarna förändras?

    Riktlinjer har utarbetats, nya resultat från penetrationstester finns tillgängliga, men uppföljningen blir inte av. En enda personalförändring, och man får börja om från början.

  • 03

    Håller ni jämna steg med lagstiftningens utveckling och hotbilden?

    NIS2, GDPR och ISO 27001 ställer ständigt nya krav. Det är omöjligt att internt hålla jämna steg med utvecklingen, utöver allt det arbete som redan finns.

  • 04

    Om det går snett, vem tar då över ledningen?

    När en incident inträffar vill man inte ha några tvivel, utan någon som vet vad som ska göras: skala upp insatserna, kommunicera och återställa organisationen.

  • 05

    Kan ni redogöra för er situation när det gäller informationssäkerhet?

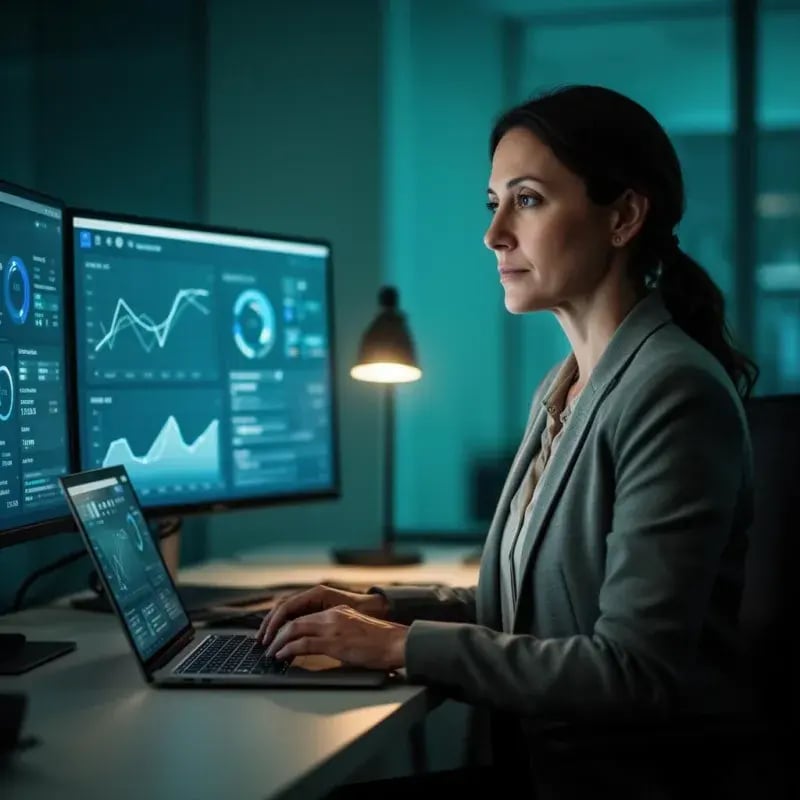
Säkerhetsvakten arbetar ensam på kvällarna framför flera skärmar

"Det fanns interna ansvariga för informationssäkerhet och integritet, men de fick klara sig på egen hand. Det är ganska svårt inom ett område som utvecklas så snabbt."

Pascal PrinsPascal Prins, chef för ekonomi och informationshantering på Wij zijn Jong

Lösningen: stärka, inte lägga ut på entreprenad

Från enstaka ad hoc-åtgärder till en välorganiserad informationssäkerhet

Inom 12–24 månader går ni från en ad hoc-lösning till en situation där ni har bevisbar kontroll. Informationssäkerhet som er styrelse kan förklara, som tillfredsställer revisorerna och som håller i sig, oavsett vem som kommer eller går.

Er resa mot informationssäkerhet12–24 månader
och vidare →Ad hocStartÖversikt och struktur6 månaderIn-control12 månaderManövrerbar24 månader
Vill ni veta var ni står och få en handlingsplan?
  • Ni vet var ni står, riskerna är tydliga och åtgärderna kan påvisas

  • Ni blir inte överraskade, utan får proaktiv information om nya hot

  • Vi ser till att er styrelse kan förklara och redogöra för tillvägagångssättet

  • Om något går snett är ni inte ensamma om det. Det är att ta kontroll, inte att slippa bekymmer

  • Ni kan driva på innovation utan att informationssäkerheten hindrar era ambitioner

Människa · System · Teknik

Alltid insikt, tack vare människorna och
tekniken bakom

Era ansvariga arbetar med en plattform som känner till er miljö, håller reda på risker och automatiskt uppdaterar efterlevnaden. Ni vet alltid var ni står, utan att behöva gräva ner er i detaljerna själva.

Vad du får och hur det är organiserat

En enda kontaktpunkt,
med ett helt system i bakgrunden

Detta är varken konsultverksamhet eller en tillfällig CISO. Vad är skillnaden? Läs mer →

Phyllis MaarsmanNoa Huting
Ditt fasta team

Erfarna chefer med praktisk erfarenhet och bred kompetens inom informationssäkerhet och integritetsskydd.

  1. 01

    Fasta tjänstemän som känner till er organisation

    Ert dedikerade Security & Privacy Office tillhandahåller en informationssäkerhetsansvarig och en dataskyddsombud som känner till er organisation. De etablerar styrningsstrukturer, är tillgängliga i den operativa verksamheten, deltar i det taktiska arbetet och står strategiskt till förfogande för styrelsen.

  2. 02

    Extra specialister tillgängliga där det behövs

    Era ansvariga tar in specialister vid behov – inom teknik, red teaming, medvetenhetshöjande åtgärder, krishantering, juridik, revisioner, incidenthantering och mycket mer. Ni har tillgång till kunskap från hela Northwave-organisationen.

  3. 03

    En cykel som alltid fortsätter

    Riskbedömning, revisioner, styrgruppsmöten och regelbundna rapporter om risker, mognadsgrad och framsteg enligt en fast årskalender. En cykel som upprepas och förbättras varje år.

  4. 04

    Bästa praxis för och från andra organisationer

    Northwave samarbetar med hundratals organisationer. Branschspecifika sårbarheter, hotinformation och användningsfall från liknande organisationer skickas automatiskt till er. Inte i form av en rapport, utan som en åtgärd.

  5. 05

    Kunskapen finns i systemet, inte hos en enskild person

    Kunskapen finns i processerna, verktygen och teamet. Byts chefen ut? Strukturen består.

  6. 06

    Vi skapar ägarskap, inte beroende

    Vi genomför och ger råd, medan du har kontrollen. Besluten, prioriteringarna och inriktningen bestämmer du själv.

Sekretess och efterlevnad

Bevisbar kontroll

Integritet och informationssäkerhet är verksamhetskritiska ansvarsområden som kräver styrning, ägarskap och ledningens uppmärksamhet. Risker, regelverk och intressenternas förväntningar fortsätter att öka, och MSPO ser till att ni gör denna kontroll synlig, förklarbar och försvarbar.

Särskild dataskyddsombud

En fast anställd dataskyddsombud som känner till er organisation och övervakar efterlevnaden av regelverk som GDPR: konsekvensbedömningar avseende dataskydd (DPIA), dataskyddsregister, rutiner vid dataintrång och inbyggt dataskydd.

Revisionsklar dokumentation

Tydligt ansvar och spårbarhet. Att när som helst kunna visa var ni befinner er, vad som har förbättrats, vad som kommer härnäst och hur ni uppfyller gällande lagar och regler, med bevis som tillfredsställer revisorerna.

Dataintrång på rätt plats

Dataintrång, förfrågningar från berörda personer och andra incidenter som rör integritet behandlas som en egen kategori, med direkt tillgång till all Northwaves expertis för rådgivning och åtgärder.

Servicenivåer

Security & Privacy Office – anpassat efter just din situation

Större ansvarstagande, bättre genomförande och mer stöd på varje servicenivå.

Professional
Stöds
Ni leder, vi stöder
★ Mest populära
Advanced
Gemensamt förvaltat
Vi står enade
Premium
Inbyggd
Vi tar initiativet
Från och med Professional · Grundläggande innehåll i varje paket
Särskild informationssäkerhetsansvarig
Förberedelser inför styrning och ledningsrapportering
Central samordning av risker, utgångsläge och uppföljning av åtgärder
ISMS-stöd och struktur för förbättringscykeln
Prioriteringar och rekommendationer i färdplanen
Extra i Advanced
Särskild dataskyddsombud—Nytt
Integritetshantering—Nytt
Kontinuerlig styrning och hotinformation—Nytt
Optimerad hantering av säkerhets- och integritetsrisker—Nytt
Ramverk för säkerhets- och integritetsåtgärder—Nytt
Skräddarsydd handlingsplan för resiliens—Nytt
Extra i Premium
Strategisk CISO (styrelsenivå)——Nytt
Efterlevnad av ISO 27001——Nytt
Överensstämmelse med ISO 27701 / NEN 7510 / NIS2——Nytt
Strategisk styrning på styrelsenivå——Nytt

Är du osäker på vilket paket som passar dig? Gör den kostnadsfria analysen och få direkt ett förslag baserat på ditt resultat.

Gör en granskning av säkerhetsdriftsmodellen

Teamet

Utmana där det går,
ta ledningen där det behövs

Era chefer känner er organisation in och ut. De känner till er ledning, era processer och er bransch. Det är det som skiljer en rådgivare från en verklig partner.

Phyllis Maarsman

Phyllis Maarsman

Erfaren CISO · Northwave

"Organisationer utan CISO tror ofta att informationssäkerhet är ett tekniskt problem. Det är ett organisatoriskt problem. Ingen kan förhindra alla incidenter, men med ett engagerat ledarskap kan man upptäcka dem snabbare och hantera dem mer effektivt."
VårdTillverkningOT-säkerhetISONIS2
Jim Steinbach

Jim Steinbach

Dataskyddsrådgivare

"Säkerhet, integritet och AI kan inte längre betraktas separat. Den som fortfarande behandlar dem som separata områden missar just de risker som ligger däremellan: hos leverantörer, i leveranskedjan och inom AI."

IntegritetkedjeriskerNIS2
Mart Geluk

Mart Geluk

CISO

"En stark säkerhet förenar policy, teknik och drift. Utan denna sammanhållning förblir policyn bara teori, står tekniken för sig själv och blir säkerheten framför allt en antagande."

Juridisk sektorFinansiell sektorISO 27001NIS 2NEN 7510DORA
20+ år
Northwave har varit verksamt inom informationssäkerhet och integritetsskydd i över 20 år
200+
stödjer organisationer inom bland annat finanssektorn, bostadsföreningar och industrin
275+
Interna experter på informationssäkerhet och integritet

Kundernas röster

Vad det innebär i praktiken


Porträttfoto av Ronald van Isselt, Alwel
Ronald van Isselt
Driftschef
Alwel
Alwels logotyp
Förtroende
”Deär verkligen en del av teamet. Denna tillgänglighet och att de är en del av teamet istället för att stå utanför – det är verkligen mervärdet med den här tjänsten.””
Porträttfoto av Jury Brantenaar, Buma Stemra
Jury Brantenaar
IT-servicechef
Buma Stemra
Buma Stemras logotyp
Insikt
”Detfanns verkliga ’blinda fläckar’ i vår säkerhet, vilket innebar att vi i praktiken var utsatta för hot utifrån. Numera ligger vi över genomsnittet i Nederländerna.”
Porträttfoto av Alexander Pereira, Woonin
Alexander Pereira
Chef för informationsförsörjning och anläggningslösningar
Woonin
Avlastning
”Att avlastaoch ta bort bekymmer är tabu inom informationssäkerhet. Men man kan få hjälp. Man kan köpa in kunskap och expertis. Det förskjuter vad man måste göra, men man förblir själv ansvarig.””
Porträttfoto av Pascal Prins, Wij zijn Jong
Pascal Prins
Direktör för ekonomi och informationshantering
Vi är unga
Logotypen för ”Wij zijn Jong”
Partnerskap
”Deutmanar oss. Vi kan också vara kritiska mot dem. På så sätt ser vi båda till att det blir bättre och bättre.”

Vanliga frågor

Vanliga frågor om MSPO

Är MSPO lämpligt även för vår organisation, trots att vi inte är ett stort företag?

Ja. MSPO är just utformat för organisationer som tar säkerheten på allvar, men som inte kan eller vill bygga upp ett helt internt team. Ni får samma nivå som ett stort säkerhetsteam, anpassat efter er storlek och er riskprofil.

Vad skiljer MSPO från en tillfällig CISO, en intern tillsättning eller enstaka konsultuppdrag?

En tillfällig CISO eller konsult är en enskild person. MSPO är en fast anställd säkerhets- och integritetsansvarig som stöds av ett team av specialister, metoder och teknik i bakgrunden. Kontinuitet, bredd och styrning – utan att vara beroende av en enda person. Se den fullständiga jämförelsen.

Blir vi inte alltför beroende av Northwave?

Nej. Ni förblir uppdragsgivare och har det slutgiltiga ansvaret. All dokumentation, alla riktlinjer och all kunskap förblir er egendom. Vi arbetar på ett öppet och överförbart sätt – ni kan när som helst ta över internt eller byta leverantör.

Om vi redan arbetar med informationssäkerhet, tillför ni då något mervärde?

Ofta just då. Vi utgår från det som redan finns, skapar struktur och rytm och kompletterar där kapacitet eller kompetens saknas. Ingen nystart, utan snarare acceleration och styrning.

Vad kostar MSPO och hur förhåller sig det till en intern tillsättning?

MSPO arbetar med fasta paket baserade på er mognadsgrad och storlek. I praktiken ligger kostnaden under den totala kostnaden för en senior säkerhetsmedarbetare – samtidigt som ni får ett helt team och en metodik.

Sparra direkt

Vill du diskutera din situation?

Boka ett möte med någon som arbetar med detta, så kan du berätta vad MSPO kan innebära för din organisation.

Daniël Woudenberg
Daniël Woudenberg
Lösningsexpert
Diskutera din situation

Utan förpliktelser. Inga åtaganden.

Ta reda på var du står

Granskning av säkerhetsdriftsmodellen

I ett enda kompakt förlopp kartlägger vi var ni befinner er i er resa mot ökad säkerhet och integritet och tar fram en konkret handlingsplan med prioriteringar för de kommande stegen.

Färdplan12 månader
Snabba framgångar
Efterlevnad
Incidenthantering
Kontinuerlig förbättring
Q1Q2Q3Q4
2 995 euroengångsbelopp · exkl. moms
→ Planera din granskning av säkerhetsdriftsmodellen

Rapport och handlingsplan inom två veckor.

Microsoft Partner of the Year winner, Security Award

Cybersäkerhet, regelefterlevnad och ledarskap i ett

  • Förebygg störningar från ransomware, bedrägerier, böter eller skadat anseende med proaktiv riskhantering.
  • Bygg förtroende hos intressenter med efterlevnad av GDPR, ISO, NIS2 och SOC 2.
  • Minska omkostnaderna med förutsägbara kostnader och en prioriterad färdplan.

.