Skip to content
arrow-alt-circle-up icon

Cyber Incident?

arrow-alt-circle-up icon

Call 00800 1744 0000

map icon

Managed Security & Privacy Office (MSPO)

Sicherheit im Griff – auch in einer sich wandelnden Welt

Die Informationssicherheit vollständig intern organisieren? Das ist nicht für jeden machbar. Das Managed Security & Privacy Office (MSPO) ist die Alternative: feste Ansprechpartner, die Ihre Organisation kennen, unterstützt von einem Team, einem bewährten Prozess und der entsprechenden Technologie im Hintergrund.

Verstärken, nicht auslagern.

Vertrauen genießen bei

WohnquelleBuma StemraAlwelPels RijckenInterfoodStaedionWir sind jung

Herausforderungen

Ihr Unternehmen verändert sich,
die Bedrohung ebenfalls. Behalten Sie den Überblick?

  • 01

    Wer ist für die Informationssicherheit verantwortlich?

    Wenn der Auditor, Ihr Kunde oder die Geschäftsleitung danach fragt, kann niemand sagen, wer die Entscheidungen trifft, wer die Maßnahmen umsetzt und wer die Aufsicht hat.

  • 02

    Wer sorgt für Kontinuität, wenn sich Prioritäten verschieben?

    Es wurden Richtlinien erstellt, neue Pentest-Ergebnisse liegen vor, aber die Umsetzung bleibt auf der Strecke. Ein Personalwechsel, und schon fängt man wieder von vorne an.

  • 03

    Können Sie mit dem Tempo der Gesetzgebung und den Bedrohungen Schritt halten?

    NIS2, DSGVO und ISO 27001 stellen immer neue Anforderungen. Neben all der Arbeit, die bereits anfällt, ist es intern nicht möglich, mit den Entwicklungen Schritt zu halten.

  • 04

    Wenn etwas schiefgeht, wer übernimmt dann die Leitung?

    Im Falle eines Vorfalls wollen Sie keine Unsicherheiten, sondern jemanden, der weiß, was zu tun ist: Maßnahmen eskalieren, kommunizieren und den Betrieb wiederherstellen.

  • 05

    Können Sie nachweisen, wie es um Ihre Informationssicherheit steht?

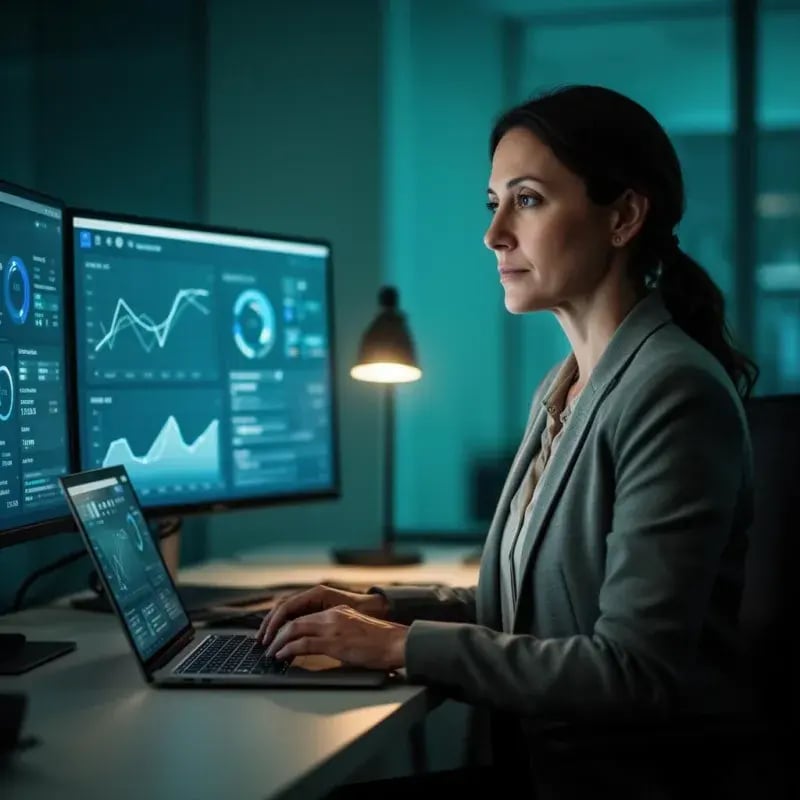
Ein Sicherheitsmitarbeiter arbeitet abends allein vor mehreren Bildschirmen

„Es gab zwar interne Beauftragte für Informationssicherheit und Datenschutz, aber sie waren auf sich allein gestellt. Das ist in einem Fachgebiet, das sich so schnell weiterentwickelt, ziemlich schwierig.“

Pascal PrinsPascal Prins, Leiter Finanzen & Informationsmanagement bei „Wij zijn Jong“

Die Lösung: verstärken, nicht auslagern

Von vereinzelten Ad-hoc-Maßnahmen hin zu einer gut kontrollierten Informationssicherheit

Innerhalb von 12 bis 24 Monaten gelangen Sie von einer Ad-hoc-Lösung zu einer nachweislich kontrollierten Situation. Eine Informationssicherheit, die Ihr Vorstand erklären kann, die Auditoren zufriedenstellt und die Bestand hat – unabhängig davon, wer kommt oder geht.

Ihr Weg zur Informationssicherheit12–24 Monate
und weiter →Ad-hocStartÜbersicht & Struktur6 MonateIn-Control12 MonateWendig24 Monate
Möchten Sie wissen, wo Sie stehen, und einen Fahrplan erhalten?
  • Sie wissen, wo Sie stehen, Risiken sind überschaubar, Maßnahmen sind nachweisbar

  • Sie werden nicht überrascht, sondern proaktiv über neue Bedrohungen informiert

  • Wir sorgen dafür, dass Ihr Vorstand das Vorgehen erläutern und nachweisen kann

  • Wenn etwas schiefgeht, sind Sie nicht auf sich allein gestellt. Das ist Eigenverantwortung, keine Entlastung.

  • Sie können innovativ sein, ohne dass die Informationssicherheit Ihre Ambitionen behindert

Mensch · System · Technik

Stets den Überblick – dank der Menschen und
der Technologie dahinter

Ihre Mitarbeiter arbeiten mit einer Plattform, die Ihre Umgebung kennt, Risiken erfasst und die Compliance automatisch aktualisiert. Sie wissen immer, wo Sie stehen, ohne sich selbst damit befassen zu müssen.

Was Sie erhalten und wie es organisiert ist

Ein Ansprechpartner,
ein ganzes System dahinter

Dies ist weder eine Beratungsleistung noch ein Interim-CISO. Der Unterschied? Weiterlesen →

Phyllis MaarsmanNoa Huting
Ihr festes Team

Führungskräfte aus der Praxis mit umfassender Erfahrung in den Bereichen Informationssicherheit und Datenschutz.

  1. 01

    Feste Mitarbeiter, die Ihre Organisation kennen

    Ihr dediziertes Security & Privacy Office stellt Ihnen einen Informationssicherheitsbeauftragten und einen Datenschutzbeauftragten zur Verfügung, die mit Ihrer Organisation vertraut sind. Sie richten die Governance ein, sind operativ erreichbar, taktisch präsent und stehen dem Vorstand strategisch zur Verfügung.

  2. 02

    Zusätzliche Fachkräfte dort, wo sie gebraucht werden

    Ihre Mitarbeiter ziehen bei Bedarf Spezialisten hinzu – in den Bereichen Technik, Red Teaming, Sensibilisierung, Krisenmanagement, Recht, Audits, Incident Response und mehr. Sie haben Zugang zum Wissen der gesamten Northwave-Organisation.

  3. 03

    Ein Kreislauf, der sich immer wiederholt

    Risikobewertung, Audits, Sitzungen des Lenkungsausschusses und regelmäßige Berichte über Risiken, Reifegrad und Fortschritte im Rahmen eines festen Jahresplans. Ein Zyklus, der sich jedes Jahr wiederholt und verbessert.

  4. 04

    Bewährte Verfahren von und für andere Organisationen

    Northwave arbeitet mit Hunderten von Organisationen zusammen. Branchenspezifische Schwachstellen, Bedrohungsinformationen und Anwendungsfälle ähnlicher Organisationen werden Ihnen automatisch zur Verfügung gestellt. Nicht als Bericht, sondern als Maßnahme.

  5. 05

    Wissen im System, nicht in einer einzelnen Person

    Das Wissen steckt in den Prozessen, den Arbeitsmitteln und dem Team. Wechselt der Verantwortliche? Die Struktur bleibt bestehen.

  6. 06

    Wir fördern Eigenverantwortung, nicht Abhängigkeit

    Wir setzen um und beraten Sie, Sie behalten die Kontrolle. Entscheidungen, Prioritäten und die Ausrichtung liegen weiterhin bei Ihnen.

Datenschutz & Compliance

Nachweislich die Kontrolle behalten

Datenschutz und Informationssicherheit sind geschäftskritische Aufgaben, die Governance, Eigenverantwortung und die Aufmerksamkeit der Unternehmensleitung erfordern. Risiken, gesetzliche Vorschriften und die Erwartungen der Stakeholder nehmen stetig zu – MSPO sorgt dafür, dass Sie diese Kontrolle transparent, nachvollziehbar und vertretbar gestalten.

Beauftragter für den Datenschutz

Ein fest angestellter Datenschutzbeauftragter, der Ihre Organisation kennt und die Einhaltung von Vorschriften wie der DSGVO überwacht: Datenschutz-Folgenabschätzungen, Datenschutzregister, Protokolle für Datenschutzverletzungen und „Privacy by Design“.

Audit-konforme Nachweise

Klare Verantwortlichkeiten und Rückverfolgbarkeit. Zeigen Sie jederzeit auf, wo Sie stehen, was verbessert wurde, was als Nächstes ansteht und wie Sie die einschlägigen Gesetze und Vorschriften einhalten – mit Nachweisen, die Auditoren überzeugen.

Datenschutzvorfälle an der richtigen Stelle

Datenschutzverletzungen, Anfragen von betroffenen Personen und andere datenschutzbezogene Vorfälle werden als eigene Kategorie behandelt, wobei sofortiger Zugriff auf das gesamte Fachwissen von Northwave für Beratung und Maßnahmen besteht.

Service-Levels

Das Security & Privacy Office – ganz auf Ihre Situation zugeschnitten

Mehr Eigenverantwortung, mehr Umsetzung und mehr Unterstützung auf jeder Serviceebene.

Professional
Unterstützt
Sie leiten, wir begleiten
★ Am häufigsten ausgewählt
Advanced
Gemeinsam verwaltet
Wir ziehen an einem Strang
Premium
Embedded
Wir übernehmen die Führung
Ab der Professional-Version · Grundlage in jedem Paket
Beauftragter für Informationssicherheit
Vorbereitung der Unternehmensführung und Managementberichterstattung
Zentrale Koordination von Risiken, Baseline und Maßnahmenverfolgung
ISMS-Unterstützung und Struktur des Verbesserungszyklus
Prioritäten und Empfehlungen des Fahrplans
Zusätzlich in „Advanced“
Beauftragter für den Datenschutz—Neu
Datenschutzmanagement—Neu
Kontinuierliche Steuerung und Bedrohungsinformationen—Neu
Optimiertes Sicherheits- und Datenschutz-Risikomanagement—Neu
Rahmenwerk für Sicherheits- und Datenschutzmaßnahmen—Neu
Maßgeschneiderter Fahrplan zur Resilienz—Neu
Zusätzlich in der Premium-Version
Strategischer CISO (auf Vorstandsebene)——Neu
Einhaltung der Norm ISO 27001——Neu
Einhaltung der Normen ISO 27701 / NEN 7510 / NIS 2——Neu
Strategische Steuerung auf Vorstandsebene——Neu

Sie sind sich nicht sicher, welches Paket zu Ihnen passt? Machen Sie den kostenlosen Test und erhalten Sie sofort eine Empfehlung auf der Grundlage Ihres Ergebnisses.

Führen Sie den Security Operating Model Scan durch

Das Team

Wo es möglich ist, Herausforderungen annehmen,
wo es nötig ist, die Führung übernehmen

Ihre Führungskräfte kennen Ihre Organisation in- und auswendig. Sie kennen Ihren Vorstand, Ihre Abläufe und Ihre Branche. Das macht den Unterschied zwischen einem Berater und einem echten Partner aus.

Phyllis Maarsman

Phyllis Maarsman

Erfahrener CISO · Northwave

„Unternehmen ohne CISO glauben oft, dass Informationssicherheit ein technisches Problem ist. Es handelt sich jedoch um ein organisatorisches Problem. Niemand kann Angriffe vollständig verhindern, aber mit einer engagierten Unternehmensleitung lassen sich Bedrohungen schneller erkennen und effektiver bekämpfen.“
PflegeFertigungOT-SicherheitISONIS2
Jim Steinbach

Jim Steinbach

Datenschutzberater

„Sicherheit, Datenschutz und KI lassen sich nicht mehr voneinander trennen. Wer sie weiterhin als separate Bereiche betrachtet, übersieht gerade die Risiken, die dazwischen liegen: bei den Lieferanten, in der Lieferkette, in der KI.“

DatenschutzRisiken in der LieferketteNIS2
Mart Geluk

Mart Geluk

CISO

„Eine starke Sicherheit verbindet Strategie, Technik und Betrieb. Ohne diesen Zusammenhang bleibt die Strategie reine Theorie, die Technik steht für sich allein und Sicherheit wird vor allem zu einer Annahme.“

RechtsbrancheFinanzbrancheISO 27001NIS 2NEN 7510DORA
über 20 Jahre
Northwave ist seit über 20 Jahren im Bereich Informationssicherheit und Datenschutz tätig
200+
Begleitung von Organisationen u. a. in den Bereichen Finanzen, Wohnungsbaugesellschaften und Industrie
275+
Interne Fachkräfte für Informationssicherheit und Datenschutz

Kundenstimmen

Was das in der Praxis bringt


Porträtfoto von Ronald van Isselt, Alwel
Ronald van Isselt
Leiter Betriebsführung
Alwel
Logo von Alwel
Vertrauen
„Siesind wirklich Teil des Teams. Diese Zugänglichkeit und die Tatsache, dass sie Teil des Teams sind, anstatt auf Distanz zu bleiben – das ist wirklich der Mehrwert dieses Dienstes.”
Porträtfoto von Jury Brantenaar, Buma Stemra
Jury Brantenaar
IT-Servicemanager
Buma Stemra
Logo von Buma Stemra
Einblick
„Esgab echte ‚blinde Flecken‘ in unserer Sicherheit, wodurch man nach außen hin eigentlich ungeschützt war. Mittlerweile schneiden wir in den Niederlanden überdurchschnittlich gut ab.“”
Porträtfoto von Alexander Pereira, Woonin
Alexander Pereira
Leiter Informationsversorgung & Facility Solutions
Wohnraum
Entlastung
„Entlastungund Entlastung von Sorgen sind in der Informationssicherheit ein Tabu. Aber man kann sich helfen lassen. Man kann Wissen und Fachkompetenz einkaufen. Das verlagert zwar, was man tun muss, aber man bleibt selbst verantwortlich.“”
Porträtfoto von Pascal Prins, „Wij zijn Jong“
Pascal Prins
Leiter Finanzen & Informationsmanagement
Wir sind jung
Logo von „Wij zijn Jong“
Partnerschaft
„Siefordern uns heraus. Auch wir können ihnen gegenüber kritisch sein. So sorgen wir beide dafür, dass es immer besser wird.”

Häufig gestellte Fragen

Häufig gestellte Fragen zu MSPO

Ist MSPO auch für unsere Organisation geeignet, obwohl wir kein großes Unternehmen sind?

Ja. MSPO wurde speziell für Unternehmen entwickelt, die das Thema Sicherheit ernst nehmen, aber kein eigenes Team aufbauen können oder wollen. Sie erhalten das Leistungsniveau eines großen Sicherheitsteams, angepasst an Ihre Unternehmensgröße und Ihr Risikoprofil.

Was unterscheidet MSPO von einem Interim-CISO, einer internen Besetzung oder einer einmaligen Beratung?

Ein Interim-CISO oder Berater ist eine einzelne Person. MSPO ist ein fest angestellter Sicherheitsbeauftragter und Datenschutzbeauftragter, der im Hintergrund von einem Team aus Spezialisten, Methoden und Technologien unterstützt wird. Kontinuität, Breite und Steuerung – unabhängig von einer einzelnen Person. Sehen Sie sich den vollständigen Vergleich an.

Werden wir nicht zu abhängig von Northwave?

Nein. Sie bleiben Auftraggeber und tragen die Endverantwortung. Alle Unterlagen, Richtlinien und Kenntnisse verbleiben bei Ihnen. Wir arbeiten transparent und übertragbar – Sie können die Aufgaben jederzeit intern übernehmen oder wechseln.

Was ist, wenn wir uns bereits um die Informationssicherheit kümmern – bringt ihr dann noch einen Mehrwert?

Gerade dann oft. Wir knüpfen an das Bestehende an, sorgen für Struktur und einen Arbeitsablauf und ergänzen dort, wo Kapazitäten oder Fachwissen fehlen. Kein Neuanfang, sondern Beschleunigung und Steuerung.

Was kostet MSPO und wie verhält sich das im Vergleich zu einer internen Einstellung?

MSPO arbeitet mit festen Paketen, die sich nach Ihrer Reife und Ihrer Unternehmensgröße richten. In der Praxis liegen die Kosten dafür unter den Gesamtkosten für einen einzigen leitenden Sicherheitsmitarbeiter – dabei erhalten Sie ein ganzes Team und eine bewährte Methodik.

Sofort diskutieren

Möchten Sie Ihre Situation besprechen?

Vereinbaren Sie ein Gespräch mit einem unserer Mitarbeiter, der Ihnen erklärt, was MSPO für Ihr Unternehmen leisten kann.

Daniël Woudenberg
Daniël Woudenberg
Lösungsexperte
Besprechen Sie Ihre Situation

Unverbindlich. Keine Verpflichtungen.

Finden Sie heraus, wo Sie stehen

Überprüfung des Sicherheitsbetriebsmodells

In einem kompakten Prozess ermitteln wir, wo Sie auf Ihrem Weg zu mehr Sicherheit und Datenschutz stehen, und erstellen einen konkreten Fahrplan mit Prioritäten für die nächsten Schritte.

Fahrplan12 Monate
Schnelle Erfolge
Compliance
Reaktion auf Vorfälle
Kontinuierliche Verbesserung
Q1Q2Q3Q4
2.995 €einmalig · zzgl. MwSt.
→ Planen Sie Ihren Security Operating Model Scan

Bericht und Fahrplan innerhalb von zwei Wochen.

Microsoft Partner of the Year winner, Security Award

Cybersicherheit, Compliance und Führung aus einer Hand

  • Vermeiden Sie Störungen durch Ransomware, Betrug, Bußgelder oder Reputationsschäden mit proaktivem Risikomanagement.
  • Stärken Sie das Vertrauen Ihrer Stakeholder mit Compliance für DSGVO, ISO, NIS2 und SOC 2.
  • Senken Sie den Aufwand mit planbaren Kosten und einer priorisierten Roadmap.

.