Nieuwsbericht
Onderzoek Northwave: security is wel belegd, maar nog niet bestuurd
Utrecht, 2 oktober 2026
Negen op de tien middelgrote organisaties hebben een CISO of Information Security Manager in huis. Toch neemt in 83% van de organisaties niet de CISO of ISM het definitieve besluit over de aanschaf van een securitydienst. Dat blijkt uit het onderzoek Regie op security en privacy van Northwave Cyber Security, uitgevoerd onder 191 respondenten bij Nederlandse organisaties met 100 tot 1.000 medewerkers.
Het onderzoek werd in mei en juni 2026 uitgevoerd door Beyond Products. Naast de vragenlijst zijn er tien verdiepingsinterviews gehouden. De conclusie: security is wel belegd, maar nog niet bestuurd. Organisaties hebben security ingekocht en rollen belegd, maar mandaat, budget en regie blijven achter.
De CISO beslist zelden zelf
De rol bestaat vrijwel overal, het mandaat vaak nog niet. Dat hoeft geen probleem te zijn: grotere investeringen horen op directieniveau te worden gewogen, en gedeelde besluitvorming kan bewust beleid zijn. De vraag is wel of degene die verantwoordelijk is, de middelen kan organiseren die bij die verantwoordelijkheid horen.
Het budget volgt de aanleiding
Nog geen drie op de tien organisaties (29,3%) heeft een vast jaarlijks securitybudget. De grootste groep (42,4%) maakt geld vrij per project of per behoefte. Veel securitywerk, zoals monitoring, beheer en het bijhouden van risico's, loopt juist altijd door. Zo lijkt het budget de aanleiding te volgen, in plaats van het risico.
NIS2 is nog niet altijd aantoonbaar
Van de organisaties die onder NIS2 vallen (n=52), zegt ruim een derde (36,5%) op dit moment niet aantoonbaar aan de eisen te voldoen.
Het grootste bezwaar is zeggenschap
Gevraagd naar bezwaren tegen een externe securitypartner, noemt 43,5% "regie intern houden". Het grootste bezwaar is niet de prijs, maar de regie. Versterken mag, overnemen niet.
"Lees dit rapport niet als benchmark om uzelf gerust te stellen, maar als spiegel voor uw eigen tafel. Herkent u de patronen niet? Toets dat dan aan de feiten in uw organisatie. Herkent u ze wel? Dan weet u na het lezen waar te beginnen."
Pim Takkenberg, General Manager Benelux, Northwave Cyber Security
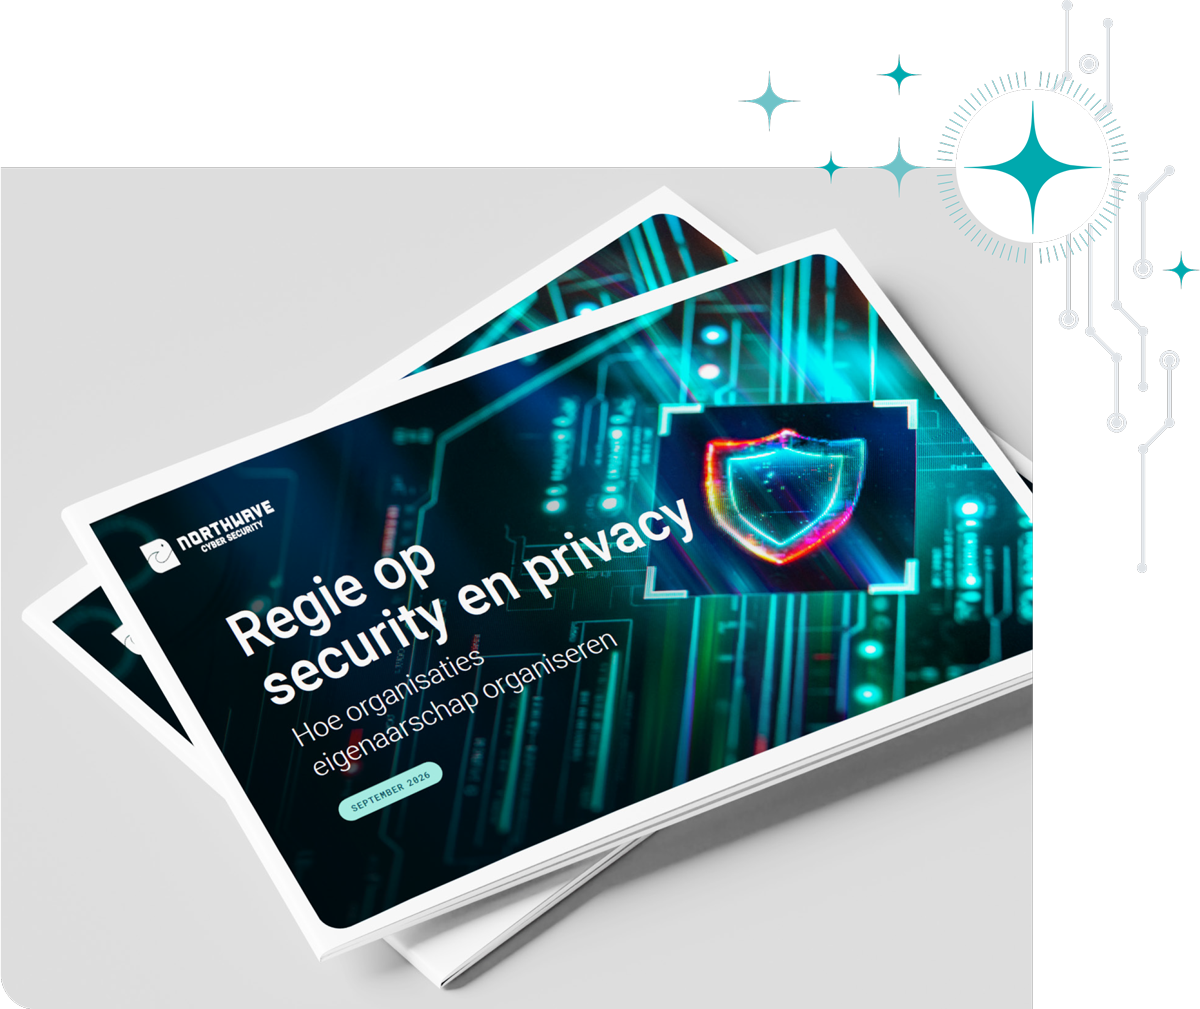
Lees het volledige rapport
Het rapport beschrijft in achttien hoofdstukken waar het middensegment staat: de gemeten volwassenheid op zeven dimensies, de ervaren uitdagingen, wat organisaties van incidenten leren en wat ze zoeken in een securitypartner. Het sluit af met vijf reflectievragen om aan de eigen tafel te stellen.
Bekijk het onderzoek en download het rapport →
Over Northwave Cyber Security
Security is een toonaangevende Europese specialist die organisaties helpt hun digitale weerbaarheid te versterken en effectief te reageren op cyberincidenten. Opgericht in Nederland in 2006, is Northwave actief in de Benelux, DACH en Nordics, met kantoren in Utrecht, Leipzig, Brussel en Stockholm.
Het team bestaat uit meer dan 275 experts op het gebied van IT-security, forensisch onderzoek, psychologie, recht, criminologie, cyber threat intelligence, risicomanagement en meer. Northwave’s geïntegreerde aanpak combineert technologie, processen en gedragsinzichten voor een holistische beveiligingsstrategie.
Sinds 2012 ondersteunt het gecertificeerde Computer Emergency Response Team (NW CERT) wereldwijd bedrijven bij het reageren op en herstellen van ransomware-aanvallen, datalekken en andere beveiligingsincidenten.
We Zijn Er voor u
Hulp nodig met uw cyber security of vraagt u zich af hoe veilig uw organisatie daadwerkelijk is?
Neem contact op met ons en wij helpen u met oplossingen op maat gemaakt.